Cuando la seguridad aparece recién al final del ciclo de desarrollo, ya es tarde. El equipo descubre una vulnerabilidad crítica la semana del release, el deploy se congela, y lo que debía ser una entrega ágil se convierte en una carrera contrarreloj entre desarrollo, seguridad y negocio. Esa fricción no es un problema de seguridad: es un problema de cuándo entra la seguridad en el SDLC.
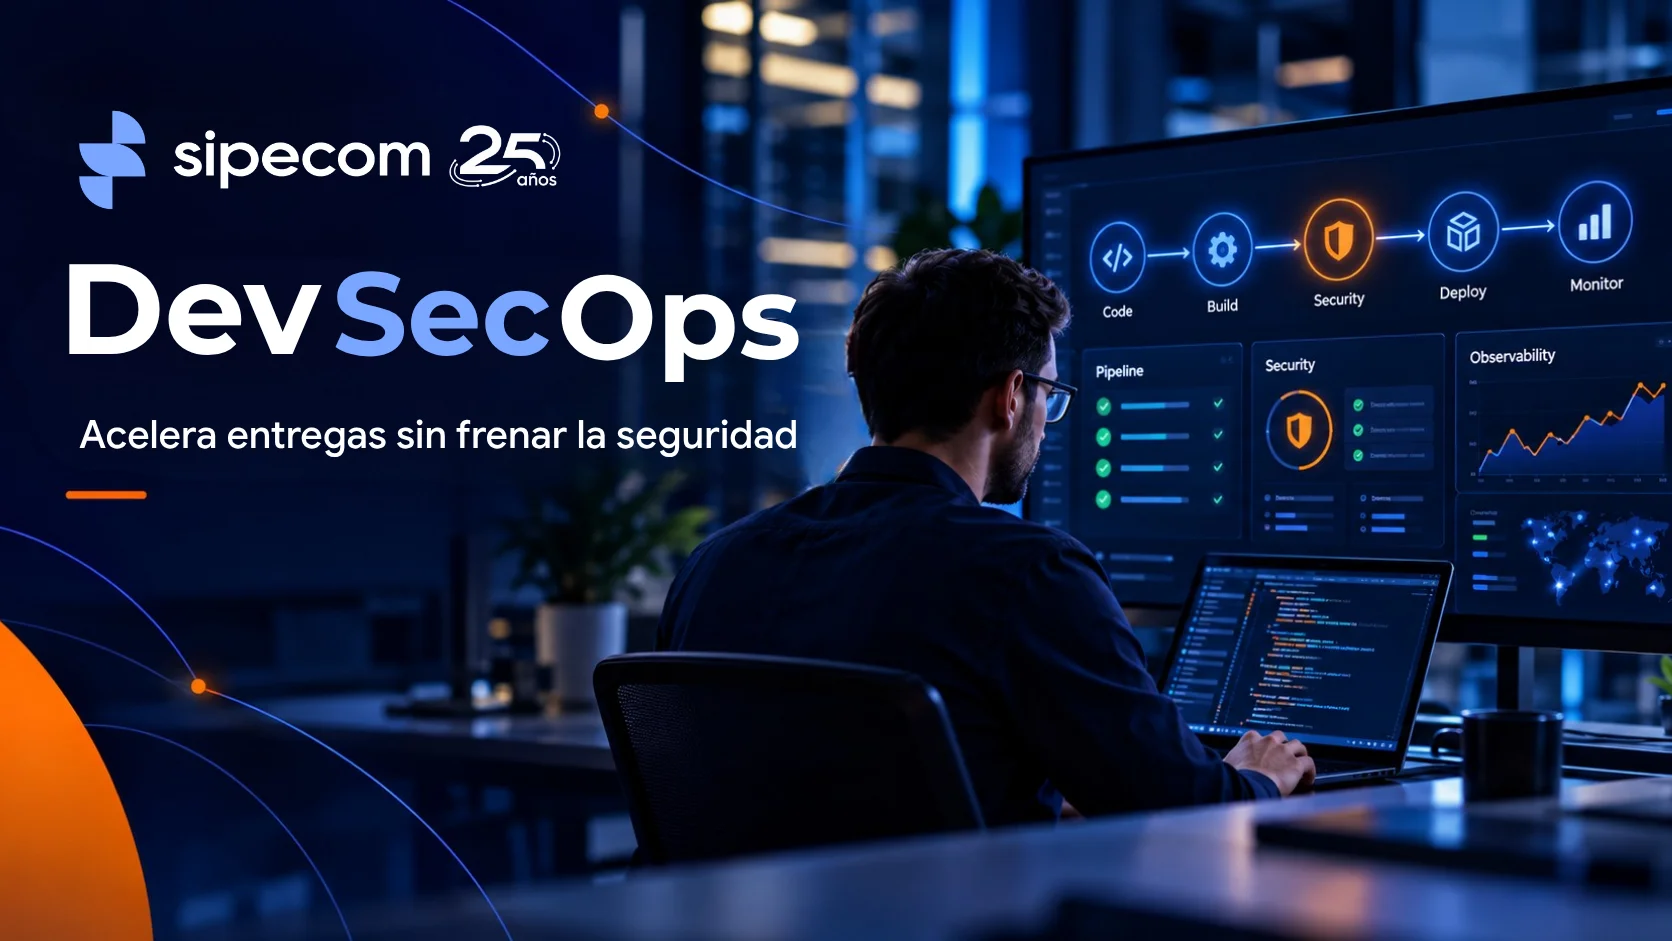
DevSecOps no es una herramienta ni un checklist adicional al final del pipeline. Es un cambio de diseño: seguridad, QA, automatización y observabilidad se integran desde el primer commit, no después del último. Cuando esto ocurre, la velocidad de entrega no baja, sube, porque se elimina el retrabajo, las correcciones tardías y las pausas de emergencia que hoy frenan a la mayoría de los equipos.
Por qué esperar al final sale más caro
Corregir un defecto de seguridad en producción cuesta significativamente más que corregirlo en la etapa de diseño o código, porque implica reabrir trabajo ya dado por cerrado, coordinar a más personas y, muchas veces, detener un despliegue en curso. Integrar seguridad desde el SDLC (Software Development Life Cycle) no es una capa extra de burocracia: es la forma de que cada corrección cueste lo mínimo posible, porque se resuelve donde y cuando es más barato resolverla.
Esto se conoce como “shift left”: mover los controles de seguridad hacia la izquierda del ciclo de vida, es decir, hacia las etapas tempranas de diseño y desarrollo, en lugar de concentrarlos en un checkpoint final antes del release.
Los cuatro pilares que deben convivir desde el día uno
Seguridad integrada, no auditada al final
El análisis de vulnerabilidades, el escaneo de dependencias y las políticas de gestión de secretos deben correr en cada pull request, no en una auditoría trimestral. Así, cada desarrollador ve el impacto de seguridad de su código en minutos, no en semanas.
QA continuo, no una fase separada
El testing no es la etapa que sigue al desarrollo: corre en paralelo. Pruebas unitarias, de integración y de regresión automatizadas en cada cambio evitan que un defecto viaje desde el código hasta producción sin ser detectado.
Automatización como columna vertebral
Sin automatización, ni la seguridad ni el QA son sostenibles a escala. Pipelines de CI/CD que ejecutan escaneos, pruebas y despliegues de forma consistente eliminan la variable humana como fuente de error y hacen que cada entrega sea repetible.
Observabilidad para ver antes de que el cliente vea
Logs centralizados, métricas y trazabilidad en tiempo real permiten detectar comportamientos anómalos antes de que se conviertan en incidentes. La observabilidad no es solo monitoreo de infraestructura: es la capacidad de entender qué está pasando en producción sin esperar el reporte de un usuario.
Estos cuatro pilares no funcionan en aislamiento. Es la combinación —seguridad más QA más automatización más observabilidad, todo desde el inicio del SDLC— lo que convierte a DevSecOps en una ventaja de velocidad y no en una traba.
Red flags: señales de que la seguridad llegó tarde
Si tu organización reconoce varias de estas señales, es momento de revisar el SDLC:
- Vulnerabilidades detectadas al final del ciclo, justo antes del release, en lugar de durante el desarrollo.
- Secretos expuestos (API keys, credenciales, tokens) en repositorios de código, archivos de configuración o pipelines sin gestión centralizada.
- Despliegues manuales, dependientes de una persona que ejecuta pasos desde su máquina, sin trazabilidad ni reproducibilidad.
- Retrabajo constante: el mismo defecto se corrige más de una vez porque no quedó resuelto en la causa raíz, solo en el síntoma.
- Ambientes inconsistentes entre desarrollo, staging y producción, que provocan el clásico “en mi máquina funciona” y errores que solo aparecen en producción.
Cada una de estas señales tiene un costo medible: horas de ingeniería, tiempo de negocio detenido y, en el peor caso, exposición real de datos o servicios.
La metodología Fábrica Sipecom
En Sipecom no tratamos DevSecOps como una fase del proyecto, sino como el sistema operativo de la entrega. Nuestra metodología de Fábrica Sipecom integra seguridad, QA, automatización y observabilidad en cada etapa del ciclo de vida del software, apoyada en una infraestructura de Cloud Empresarial diseñada para sostener despliegues consistentes, escalables y auditables de punta a punta.
En la práctica, esto significa:
- Diseño con seguridad incorporada: definición de arquitectura y gestión de secretos desde el primer sprint.
- Pipelines automatizados de CI/CD: cada cambio pasa por escaneo de vulnerabilidades, pruebas automatizadas y despliegue controlado, sin intervención manual.
- Ambientes estandarizados: infraestructura como código para que desarrollo, staging y producción sean espejos consistentes entre sí.
- Observabilidad activa: monitoreo y alertas en tiempo real sobre la infraestructura de Cloud Empresarial, para detectar y responder antes de que el usuario final lo note.
El resultado no es solo “más seguro”: es más rápido, porque cada entrega ya viene validada y no depende de correcciones de último momento.
Caso real: retail, de escaneo al final a seguridad en tiempo real
Situación inicial
Una empresa del sector retail trabajaba con un proceso de despliegue manual. El escaneo de seguridad se ejecutaba una sola vez, sobre toda la aplicación, y recién después de que el desarrollo estaba completo. Esto significaba que cualquier vulnerabilidad o bug se detectaba al final del ciclo, cuando corregirlo implicaba volver atrás sobre trabajo ya cerrado.
Intervención de Sipecom
Como parte de la metodología Fábrica Sipecom, se implementó una herramienta de seguridad integrada al flujo de desarrollo, que detecta bugs y vulnerabilidades en el momento en que el código se escribe, no al final del proyecto. En paralelo, se automatizaron los procesos de QA y QC, y los pases a producción pasaron a ejecutarse mediante Integración Continua y Despliegue Continuo (CI/CD), eliminando el despliegue manual.
Resultado medible
- 50% de reducción en la densidad de fallos, al detectar y corregir vulnerabilidades durante el desarrollo en lugar de al cierre del ciclo.
- 80% de tasa de éxito en parches, gracias a que las correcciones se aplican sobre la causa raíz, en el mismo momento en que se introduce el problema.
- QA y QC automatizados, integrados de forma nativa al pipeline de CI/CD.
- Despliegues a producción continuos y sin intervención manual, con la trazabilidad que exige un proceso auditable.
Este caso resume el principio central del artículo: cuando la seguridad y el QA se mueven del final del ciclo al momento del desarrollo, no solo se detectan más problemas, se detectan a un costo y un tiempo muchísimo menor.
Conclusión
La seguridad no tiene por qué ser el freno de mano de tus entregas. Cuando seguridad, QA, automatización y observabilidad forman parte del SDLC desde el primer día, la velocidad y la solidez dejan de competir entre sí. Esa es la lógica detrás de la metodología Fábrica Sipecom, sostenida sobre nuestra infraestructura de Cloud Empresarial: entregas rápidas que no sacrifican seguridad, porque la seguridad ya viene incorporada en cómo se construye, no en cómo se audita.
¿Querés saber cómo se vería esto aplicado a tu stack actual?